Par : Jacques Jouannais
Pourquoi la cybersécurité des systèmes LAPI est devenue un enjeu stratégique pour les infrastructures vitales ?
Les infrastructures critiques - aéroports, centrales électriques, ports, autoroutes, sites militaires, plateformes logistiques, centres de données ou installations pétrochimiques - sont aujourd'hui confrontées à une double exigence : garantir la sécurité physique des sites tout en protégeant les infrastructures numériques qui les pilotent.
Dans ce contexte, les systèmes de Lecture Automatique de Plaques d'Immatriculation (LAPI) jouent un rôle central. Ils permettent de contrôler les accès, de tracer les mouvements de véhicules, de détecter des comportements suspects et d'automatiser les opérations de sécurité.
Mais une question devient désormais incontournable :
les caméras utilisées sur ces sites sont-elles elles-mêmes sécurisées ?
Une caméra connectée n'est plus un simple capteur vidéo. Il s'agit désormais d'un équipement réseau intelligent, souvent connecté au système d'information critique du site. Une faille de sécurité peut ainsi devenir une porte d'entrée vers l'ensemble de l'infrastructure.
C'est pourquoi les exploitants d'infrastructures critiques en Europe et en Amérique du Nord réévaluent aujourd'hui leurs choix technologiques face aux enjeux de cybersécurité, de souveraineté numérique et de conformité réglementaire.
Les infrastructures critiques : des cibles prioritaires
Les sites d'intérêt vital (SIV) et les infrastructures critiques constituent aujourd'hui des cibles privilégiées pour : les cyberattaques étatiques, les actes de sabotage, les intrusions physiques, les tentatives d’espionnage industriel, les attaques hybrides combinant cyber et terrain.
Les aéroports, réseaux autoroutiers, infrastructures énergétiques et sites gouvernementaux s'appuient massivement sur des systèmes de vidéosurveillance intelligents et de contrôle d'accès automatisé.
Dans de nombreux cas, les caméras LAPI représentent la première ligne de défense grâce à :
La gestion des véhicules autorisés :
Les caméras LAPI autorisent ou refusent automatiquement l'accès des véhicules en fonction des informations d'autorisation enregistrées dans une base de données.
Si ce mécanisme est compromis (par exemple par une falsification des capteurs ou une corruption de la base de données), le système peut autoriser l'entrée de véhicules non autorisés, contournant ainsi le premier niveau de sécurité physique et compromettant l'ensemble du périmètre.
Comme cette décision est prise en quelques millisecondes, une défaillance à ce stade peut créer un véritable angle mort de sécurité, permettant à des véhicules interdits ou à des menaces d'accéder au site sans être détectés. Les infrastructures d'alerte deviennent alors inefficaces et les équipes de sécurité perdent toute possibilité d'intervenir de manière proactive.
Gestion automatisée des accès
Le fonctionnement du système repose sur une communication fiable entre la caméra LAPI et le contrôleur de la barrière d'accès.
Si cette intégration est compromise à la suite d'une cyberattaque ou de problèmes de latence, deux situations critiques peuvent survenir :
- un état fail-open, dans lequel la barrière reste ouverte et laisse entrer des véhicules non autorisés ; - un état fail-closed, où la barrière reste fermée, paralysant les opérations logistiques et pouvant compromettre les procédures d'évacuation d'urgence.
Analyse des flux de circulation
Les opérateurs s'appuient sur les données et les historiques enregistrés par les caméras pour distinguer les mouvements habituels des activités anormales. Si ces données sont manipulées ou compromises, le système peut donner une fausse impression de normalité. Un attaquant peut alors observer le site sur une longue période ou circuler sans être détecté, notamment en dehors des heures d'activité, en dissimulant ses déplacements dans des données falsifiées.
Corrélation avec les autres systèmes de sécurité
Les données issues des caméras alimentent de nombreux autres systèmes, notamment les alarmes, les logiciels de supervision vidéo (VMS) et les plateformes de gestion de la sécurité.
Lorsqu'une caméra compromise transmet de fausses informations au reste de l'infrastructure, l'ensemble de l'écosystème de sécurité peut être affecté. Les opérateurs risquent de ne plus détecter les menaces réelles tout en mobilisant inutilement leurs ressources sur de faux événements ou en ignorant des incidents pourtant bien réels.
Une caméra compromise peut devenir…
- un point d'écoute sur le réseau ;
- un relais permettant de lancer d'autres attaques ;
- un outil d'exfiltration de données sensibles ;
- un moyen de neutraliser ou de perturber les systèmes de sécurité.
C'est pourquoi la cybersécurité des équipements eux-mêmes devient aussi importante que leurs performances de lectures.
Quand le risque devient géopolitique
Les entreprises de certains pays ne disposant d’aucun contre-pouvoir susceptible d’éviter les dérives autoritaires (pas de presse indépendante, pas d’opposition politique, pas de justice indépendante…) sont en concurrence économique et géopolitique avec les entreprises Européennes, Américaines, Indiennes… Ces entreprises sont souvent soumises à des obligations légales de coopération sans limite avec l’Etat.
À titre d'exemple, la loi chinoise sur le renseignement national de 2017 ("National Intelligence Law of the People's Republic of China")prévoit que : "Toute organisation ou citoyen Chinois de soutenir, assister et coopérer avec le travail du renseignement national conformément à la loi."
Les entreprises chinoises, leaders dans les équipements vidéo, réseaux et IP doivent donc : coopérer avec les services de renseignement, fournir des informations lorsque cela est demandé, maintenir la confidentialité de ces coopérations.
Autrement dit, un équipement déployé dans une infrastructure critique occidentale peut potentiellement être soumis à des obligations extraterritoriales incompatibles avec les exigences européennes ou nord-américaines de cybersécurité.
Pour les exploitants de sites critiques, le risque n’est donc plus uniquement technique… il devient géopolitique.
NDAA : les États-Unis ont déjà tranché
Les États-Unis ont été parmi les premiers à prendre des mesures fortes. Le National Defense Authorization Act (NDAA) interdit l’utilisation de plusieurs fabricants chinois dans les infrastructures gouvernementales et fédérales américaines.
Cette réglementation concerne notamment :
- les équipements de vidéosurveillance,
- les systèmes de contrôle d’accès,
- les infrastructures réseau critiques.
L’objectif est clair : réduire les risques de dépendance technologique et limiter les vulnérabilités potentielles dans les systèmes sensibles.
Aujourd’hui, de nombreux intégrateurs nord-américains recherchent donc des alternatives conformes à la NDAA pour équiper les aéroports, les infrastructures de transport, les tunnels, les sites énergétiques, les Smart Cities et les infrastructures gouvernementales.
Dans ce contexte, les solutions européennes gagnent en attractivité.
NIS2 : l'Europe accélère la sécurisation des infrastructures critiques
La directive européenne NIS2 marque une évolution majeure en matière de cybersécurité. Elle impose aux opérateurs essentiels et importants une gestion renforcée des risques cyber, une maîtrise de la chaîne d’approvisionnement, des obligations de sécurité sur les équipements connectés ainsi que des politiques de cybersécurité « by design ». Les équipements de vidéosurveillance et les systèmes LAPI sont directement concernés.
Les exploitants doivent désormais se poser plusieurs questions essentielles :
- Où sont fabriquées les caméras ?
- Où se trouvent les centres de décision et les équipes dirigeantes ?
- De quelle nationalité sont les actionnaires ?
- Les communications sont-elles chiffrées ?
- Les équipements supportent-ils l’authentification réseau ?
- Les mises à jour logicielles sont-elles maîtrisées ?
- Les composants critiques sont-ils souverains ?
Le simple critère de coût n’est plus suffisant.
Les protocoles de cybersécurité indispensables pour les caméras LAPI
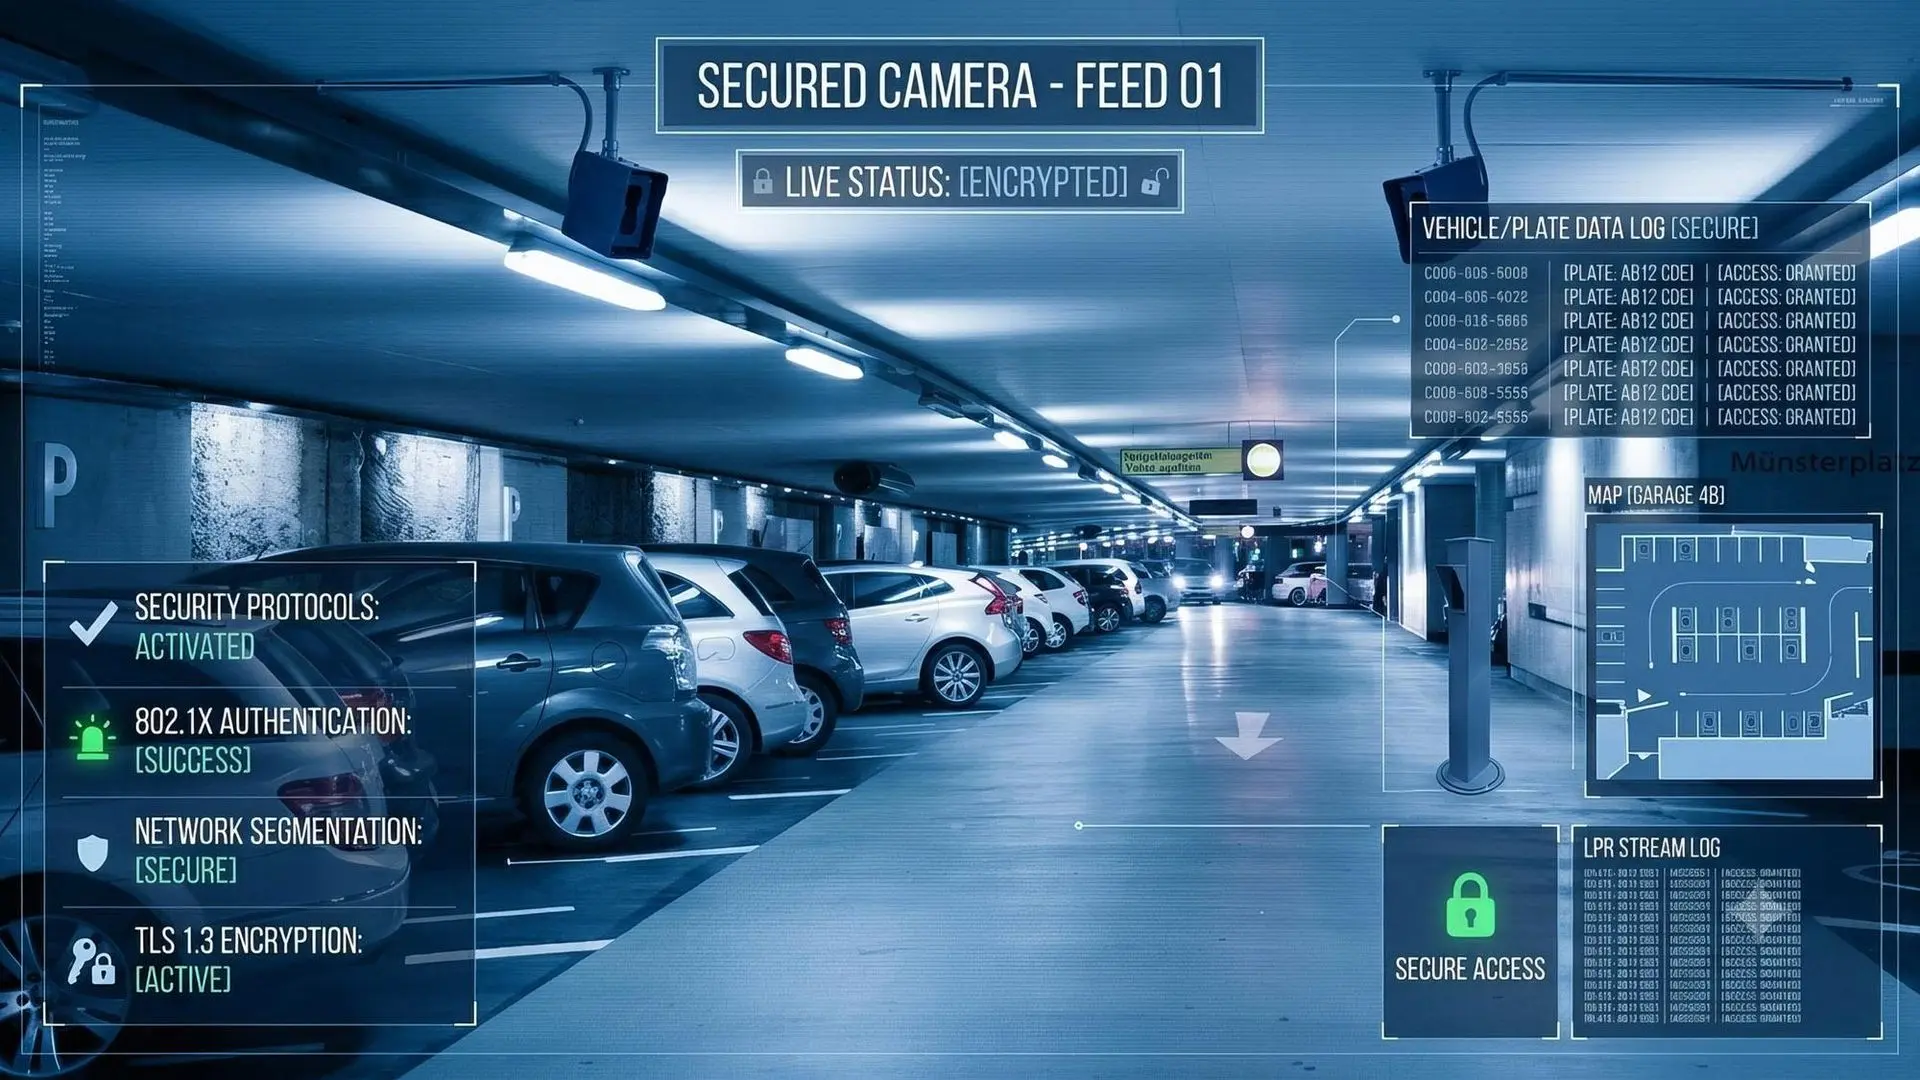
Sur un site critique, une caméra ne peut plus être considérée comme un simple périphérique IP. Elle doit être intégrée dans une architecture réseau sécurisée.
Les caméras LAPIdoivent désormais supporter des standards avancées de cybersécurité comme...
802.1X : l'authentification réseau des équipements
Le protocole IEEE 802.1X permet d’authentifier chaque équipement avant qu’il puisse accéder au réseau. Cela signifie qu’une caméra inconnue ou compromise ne peut donc pas simplement être connectée pour communiquer avec le système.
Ce mécanisme est aujourd’hui essentiel dans :
- les infrastructures énergétiques,
- les réseaux de transport,
- les installations gouvernementales,
- les sites industriels sensibles.
Les caméras SURVISION intègrent déjà le protocole 802.1X.
802.1Q: segmentation réseau et VLAN
Le protocole 802.1Q permet la segmentation du réseau via des VLANs sécurisés.Cette approche permet :
- d’isoler les flux vidéo,
- de séparer les systèmes de sûreté du réseau bureautique,
- de limiter les mouvements latéraux en cas d’attaque.
Une caméra correctement intégrée dans un VLAN sécurisé réduit fortement les risques de propagation d’une intrusion.
Les caméras SURVISION supportent également le standard 802.1Q.
TLS 1.2 / TLS 1.3 : le chiffrement des communications
Les flux réseau doivent être protégés contre : l’interception, l’usurpation, les attaques de type “man-in-the-middle”. L'utilisation de TLS 1.2 et TLS 1.3 est aujourd'hui indispensable pour sécuriser les échanges de données.
Les équipements SURVISION supportent ces standards de chiffrement avancés. TLS 1.2 / TLS 1.3.
Gestion des utilisateurs et politique de mots de passe
Une caméra déployée sur un site critique doit également intégrer :
- une gestion granulaire des droits,
- des comptes utilisateurs sécurisés,
- l'application de mots de passe robustes ;
- des mécanismes de traçabilité.
- Une protection anti Brute Force.
Ces fonctionnalités sont aujourd’hui exigées dans la majorité des audits cybersécurité liés aux infrastructures critiques. Survision implémente l’ensemble de ces bonnes pratiques.
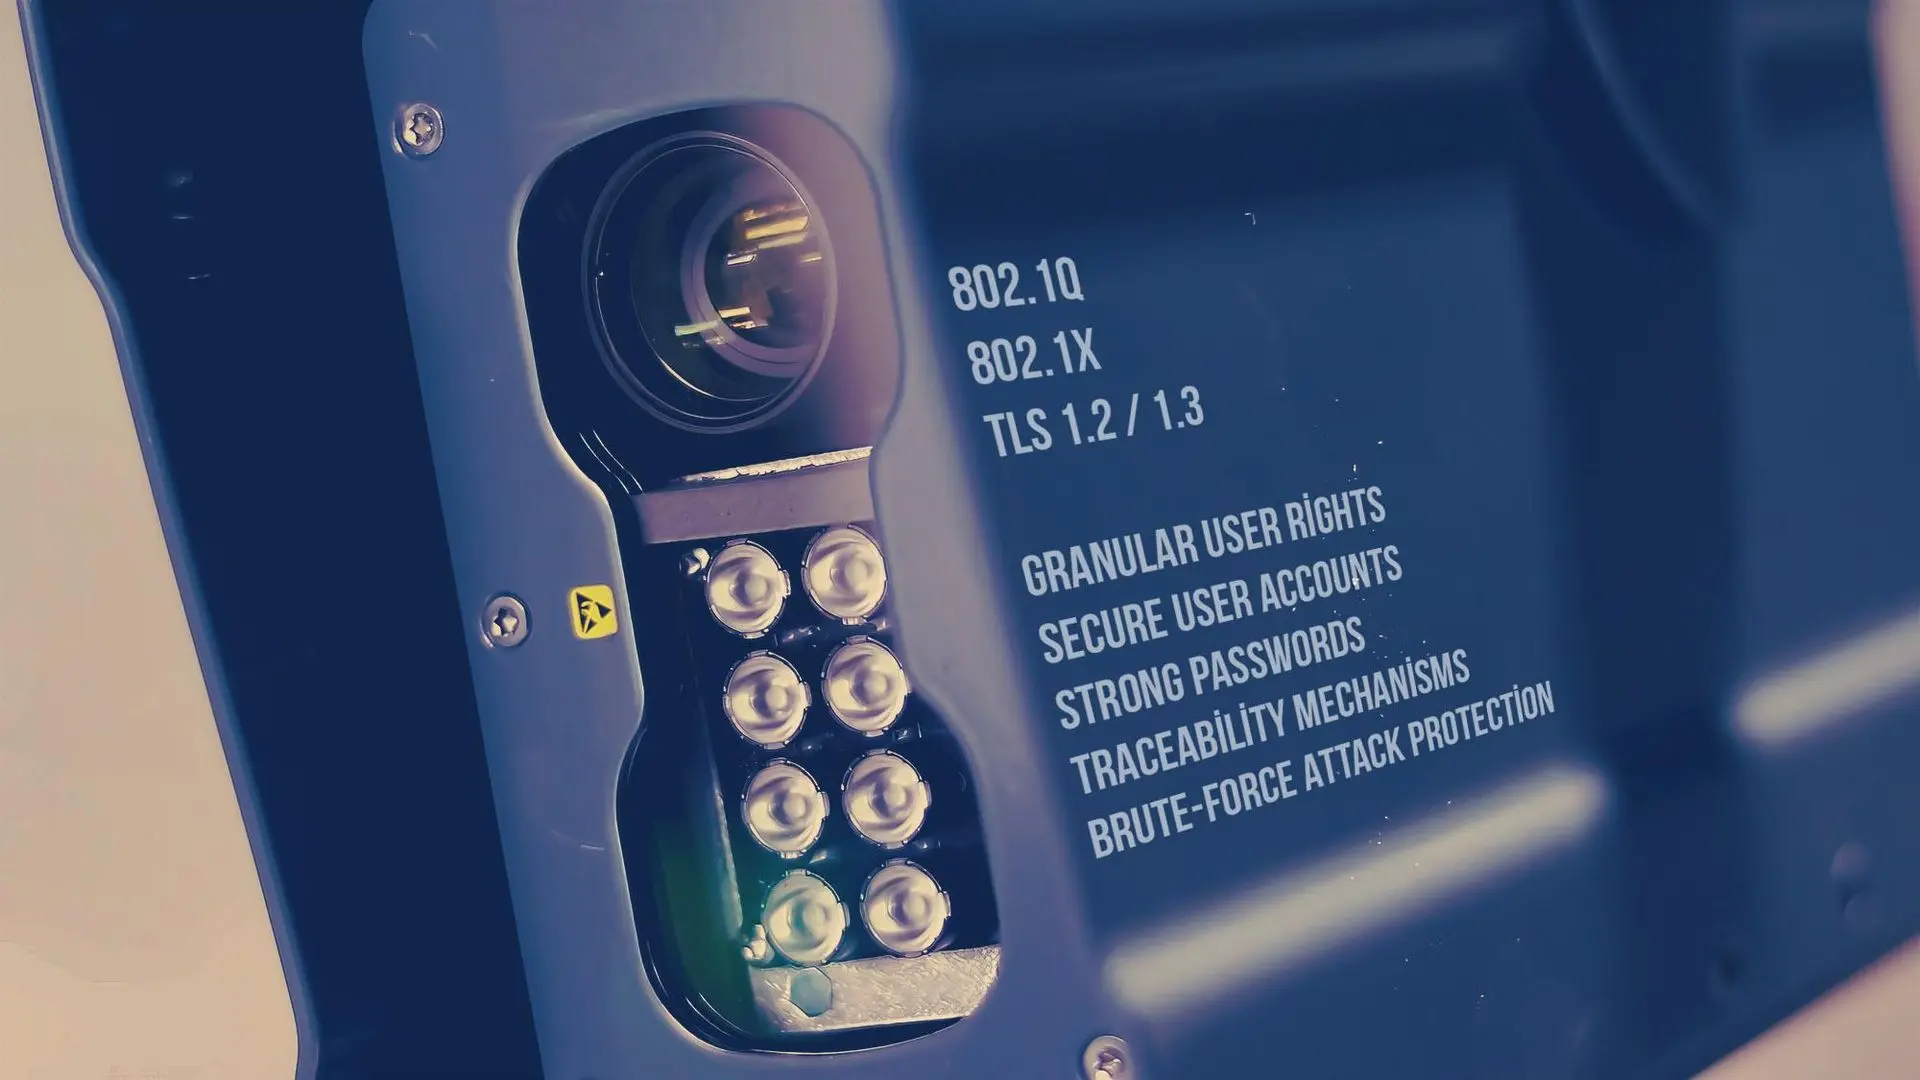
SURVISION met en œuvre toutes ces bonnes pratiques en matière de cybersécurité.
Le lieu de fabrication : un enjeu de souveraineté
Au-delà des protocoles de sécurité, la question de la souveraineté industrielle devient centrale. Les exploitants d’infrastructures critiques cherchent désormais à : maîtriser leur chaîne d'approvisionnement, réduire les dépendances extra-européennes, garantir la pérennité des équipements, sécuriser les mises à jour logicielles et limiter les risques liés aux tensions géopolitiques.
Dans ce contexte, les fabricants européens apparaissent comme une alternative stratégique. Les caméras SURVISION sont conçues, développées et fabriquées dans Européenne et aux Etats-Unis, sans aucun composant soumis au NDAA américain.
LAPI et cybersécurité : une convergence devenue inévitable
Pendant longtemps, les projets LAPI étaient principalement évalués sur : la performance de lecture, la rapidité, le coûte et la qualité optique.
Ces critères demeurent primordiaux. Cependant, les exploitants d'infrastructures critiques évaluent désormais également :
- la souveraineté technologique,
- la conformité réglementaire,
- la sécurité réseau,
- la maîtrise logicielle,
- la résilience cyber.
Cette évolution est profonde. La caméra n'est plus un simple capteur vidéo. Elle est devenue un composant critique du système d'information de sûreté
Conclusion : choisir une caméra sécurisée est désormais un choix stratégique
Le marché de la vidéosurveillance est en pleine transformation. Pour les opérations critiques, les choix de solutions de contrôle des véhicules (à commencer par les caméras) ne peuvent plus être basés uniquement sur le prix, la résolution ou les revendications de performance marketing.
Entre les exigences du NDAA en Amérique du Nord et celles de la directive NIS2 en Europe, les exploitants recherchent des solutions : sécurisées par conception, conformes aux standards modernes, maîtrisées industriellement et indépendantes des risques étatiques étrangers.
Dans ce contexte, les solutions européennes de nouvelle génération prennent une importance stratégique croissante. Parce qu’aujourd’hui, protéger un site critique commence aussi par sécuriser les caméras qui le surveillent.
FAQ
Les systèmes de lecture automatique de plaques d'immatriculation (LAPI) sont souvent connectés aux systèmes de contrôle d'accès, aux plateformes de gestion de la sécurité et aux réseaux informatiques de sites critiques. Si une caméra est compromise, elle peut devenir un point d'entrée pour des cyberattaques, permettre l'exfiltration de données ou donner accès à des systèmes sensibles. La cybersécurité est donc aujourd'hui aussi importante que les performances de lecture des plaques
Les caméras LAPI destinées aux infrastructures critiques devraient notamment prendre en charge :
- l'authentification réseau IEEE 802.1X ;
- la segmentation réseau par VLAN (IEEE 802.1Q) ;
- le chiffrement des communications via TLS 1.2 et TLS 1.3 ;
- la gestion des utilisateurs basée sur les rôles ;
- l'application de mots de passe robustes ;
- la journalisation des audits et la traçabilité ;
- les mises à jour sécurisées du firmware ;
Ces fonctionnalités contribuent à protéger les réseaux et à répondre aux exigences actuelles en matière de cybersécurité.
Le National Defense Authorization Act (NDAA) est une réglementation américaine qui interdit l'utilisation de certains équipements de vidéosurveillance et de télécommunications fabriqués par des entreprises étrangères dans les environnements du gouvernement fédéral. Aujourd'hui, de nombreux aéroports, opérateurs de transport, fournisseurs d'énergie et organismes publics privilégient des caméras conformes à la NDAA afin de réduire les risques liés à la cybersécurité et à la chaîne d'approvisionnement.
La directive européenne NIS2 impose aux opérateurs essentiels et importants de renforcer leur cybersécurité, notamment en matière de gestion des risques, de sécurité de la chaîne d'approvisionnement et de protection des équipements connectés. Les exploitants d'infrastructures critiques doivent donc évaluer avec attention la sécurité, l'origine et les modalités de gestion des caméras LAPI qu'ils déploient.
Le lieu de conception et de fabrication des équipements est désormais un critère stratégique pour les exploitants d'infrastructures critiques. Les organisations s'intéressent notamment au pays de fabrication des caméras, au développement du firmware, à la maîtrise de la chaîne d'approvisionnement et aux éventuelles obligations légales auxquelles les fournisseurs peuvent être soumis. Ces éléments influencent directement la cybersécurité, la conformité réglementaire et la maîtrise des risques à long terme.
Au-delà des performances de lecture et du coût, il est recommandé d'évaluer :
- les fonctionnalités de cybersécurité ;
- la conformité à la NDAA ;
- la compatibilité avec les exigences de la directive NIS2 ;
- la transparence de la chaîne d'approvisionnement ;
- les mécanismes de chiffrement et de sécurisation des communications réseau ;
- la gestion du firmware et des mises à jour ;
- le lieu de conception et de fabrication des équipements ;
- la capacité du fournisseur à assurer un support et une maintenance sur le long terme.
Une caméra LAPI moderne ne contribue plus seulement à la sécurité physique d'un site : elle participe également à sa résilience cyber.